HR системата съдържа повече от имена и длъжности. Тя може да включва данни за заплати, записи за отсъствия, бележки за представянето, документи за право на работа, банкови данни и понякога чувствителна здравна информация. За развиващ се бизнес въпросът „по-сигурен ли е облакът single-tenant“ следователно не е технически куриоз. Това е решение за това колко уверено може да работи HR, да отговаря на исканията на служителите и да изпълнява своите отговорности за защита на данните.
Краткият отговор е: често, но не автоматично. Среда single-tenant предоставя на вашата организация отделна среда за приложения и данни, вместо да споделяте един и същ екземпляр с други клиенти. Това може да намали определени рискове и да направи механизмите за контрол по-лесни за разбиране. Само по себе си това не предотвратява слаби пароли, прекомерни права за достъп или лошо управлявани интеграции.
По-сигурен ли е облакът single-tenant на практика?
Single tenancy е силен архитектурен избор, когато изолацията има значение. При multi-tenant модел много клиенти използват една и съща инфраструктура на приложението, като логически механизми за контрол разделят данните на всеки клиент. Добре проектираните multi-tenant платформи могат да бъдат изключително сигурни. Те не са опасни по своята същност.
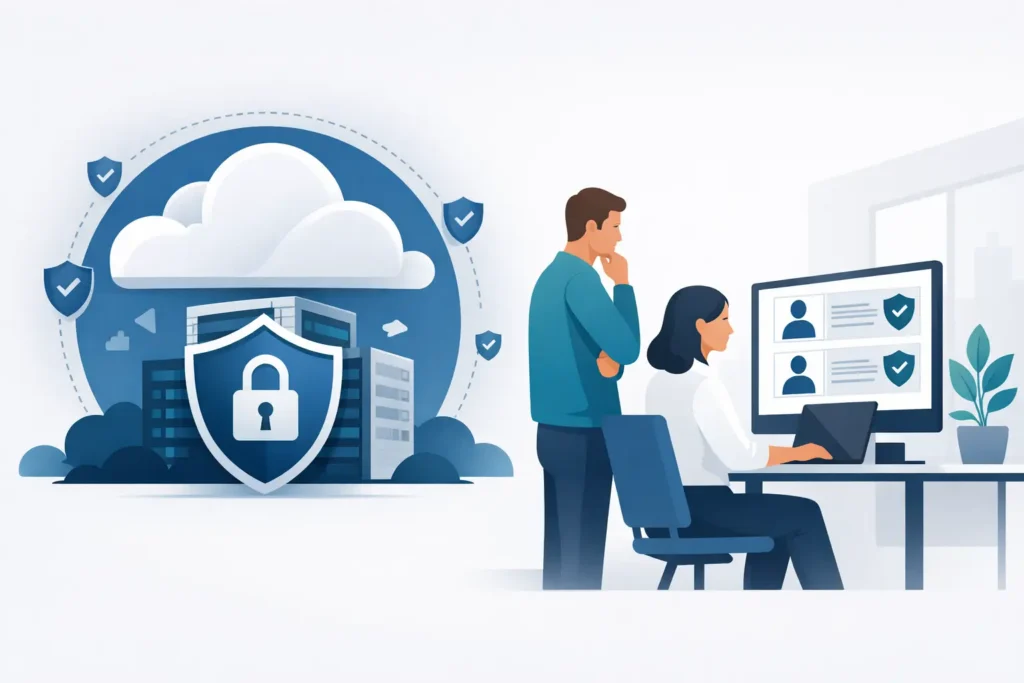
Моделът single-tenant подхожда различно. Вашата организация разполага със своя собствена отделна среда. Вашите данни не се съхраняват в същия екземпляр на приложението като данните на друг клиент, което намалява обхвата на излагане между клиентите, причинено от срив в изолацията на ниво приложение. Моделът също така дава на доставчика повече свобода да конфигурира механизмите за контрол на сигурността, прозорците за поддръжка и интеграциите според вашите изисквания.
За HR екипите това разграничение е значимо. Проблем с достъпа до данни, свързан с инструмент за управление на отпуските, е неудобен. Проблем, свързан с досиета на служителите, дисциплинарна документация или записи от ведомостта за заплати, може да има правни, оперативни и лични последици. Изолацията в отделна среда осигурява по-ясна граница на сигурност около тази информация.
Все пак „по-сигурно“ не е универсална оценка. Сигурността зависи от цялостния дизайн и функциониране на услугата: механизмите за контрол на идентичността, криптирането, наблюдението, управлението на кръпките, реагирането при инциденти, резервните копия и хората, които я администрират. Най-добрият въпрос не е дали даден модел на достъп има етикет за сигурност. Въпросът е дали платформата предоставя на вашата организация подходящи механизми за контрол, ясна отговорност и доказателства, че те се използват правилно.
Къде single-tenant средата подобрява сигурността
Основното предимство е намаленият риск от споделена среда. Вашата организация не разчита на това разделянето между отделните среди да работи правилно в споделена база данни на приложението или среда за обработка. Това не премахва всеки технически риск, но стеснява една категория, която екипите по сигурността и купувачите, които държат на поверителността, често трябва да вземат предвид.
Отделните среди могат също така да улеснят управлението на достъпа и промените. Когато доставчик трябва да разследва проблем, да тества конфигурация или да приложи специфична за клиента настройка, работата може да бъде ограничена до вашата среда. Това е особено полезно, когато HR процесите се различават в различните държави, колективни договори или вътрешни политики.
Съществува и предимство по отношение на съответствието, въпреки че то не би трябвало да се преувеличава. Една single-tenant среда може да улесни документирането къде се намират данните, как са разделени и кой има достъп до тях. За Европейски МСП при обработката на искания от субекти на данни съгласно GDPR или при надлежна проверка на доставчици, яснотата е ценна. Тя дава на HR, ИТ и правните екипи по-проста история за обясняване.
Накрая, single tenancy може да поддържа по-строги граници на интеграция. Ако свържете HR данни с ведомостта за заплати, управлението на самоличността или платформа за обучение, отделна среда може да опрости дизайна на мрежовите правила, акаунтите на услугите и потоците от данни. Ползата идва от умишлена конфигурация, а не само от модела на достъп.
Какво не решава single tenancy
Отделна среда не може да компенсира слаби вътрешни практики за достъп. Ако всеки мениджър може да преглежда всяко досие на служител, проблемът е в разрешенията, а не в инфраструктурата. HR системите би трябвало да поддържат достъп, базиран на роли, така че хората да виждат само информацията, необходима за работата им.
Моделът на достъп също не премахва риска от компрометирани акаунти. Фишингът, повторно използваните пароли и неуправляваният администраторски достъп остават често срещани пътища към бизнес системите. Многофакторно удостоверяване, разумни механизми за контрол на сесиите и навременен процес на извеждане от длъжност са от съществено значение, независимо кой облачен модел изберете.
Същото важи и за конфигурацията. Разкрит експорт, API ключ с прекалено широки права или интеграция, която прехвърля повече лични данни, отколкото е необходимо, може да създаде риск в отделна среда точно толкова лесно, колкото и в споделена платформа. Вашият доставчик би трябвало да помогне за определянето на защитената настройка по подразбиране, но вашата организация все пак трябва да прави информирани избори относно потребители, одобрения и свързани инструменти.
Съществува и елемент на споделена отговорност. Доставчикът обикновено отговаря за експлоатацията и защитата на инфраструктурата на платформата, прилагането на кръпки и наблюдението на услугата. Вашият екип остава отговорен за решаването кой има достъп, поддържането на точни потребителски роли, прегледа на експортираните данни и използването на системата в съответствие с вашите собствени политики. Добрата сигурност зависи от това и двете страни да изпълняват своята част.
Как правилно да оцените облачна HR платформа
Вместо да третирате single tenancy като отметка, използвайте го като една част от структурирана оценка. Помолете бъдещия доставчик да обясни архитектурата на прост език. Ако отговорът е неясен, пълен с общи уверения или избягва въпроси относно местоположението на данните и достъпа на екипите по поддръжка, продължете да питате.
Съсредоточете оценката си върху четири практически области:
- Изолиране на данните и съхранението им в ЕС: Отделна ли е вашата среда? Къде се съхраняват, обработват и архивират данните на служителите? Може ли доставчикът ясно да посочи дали данните остават в ЕС?
- Самоличност и разрешения: Предлага ли платформата базиран на роли достъп, многофакторно удостоверяване и ясна одитна следа за чувствителни действия? Може ли достъпът да бъде съобразен за HR, мениджъри, финанси и служители?
- Оперативна сигурност: Как се управляват уязвимостите, тестват резервните копия и се обработват инцидентите? Какъв е процесът за уведомяване на клиентите, ако събитие засегне техните данни?
- Доставчици и мерки за контрол на AI: Кои подизпълнители са включени? Ако платформата включва AI, какви данни се изпращат до доставчика на модела, може ли да се контролира използването им и налични ли са алтернативни или самостоятелно хоствани модели, когато е необходимо?
Тези въпроси водят до по-добри разговори, отколкото простото питане дали дадена платформа е „сигурна“. Те също така разкриват разликата между доставчик с документирани оперативни практики и такъв, който разчита на общи маркетингови твърдения.
Въпросът за AI заслужава отделно внимание
AI функциите стават все по-полезни в HR, от изготвяне на длъжностни характеристики до отговаряне на въпроси относно политики и автоматизиране на повтарящи се работни процеси. Те също така въвеждат ново решение за обработка на данни. HR платформа single-tenant може да изолира основната система за водене на документация, но сигурността на работния процес с AI зависи от това каква информация се предава на модела и при какви договорни и технически гаранции.
Например генерирането на неутрална обява за работа от кратко описание на ролята представлява различен риск от изпращането на досие по въпрос, свързан с трудови отношения, към външен модел. HR екипите би трябвало да могат да решават кои случаи на използване на AI са разрешени, да минимизират личните данни в подканите и да разбират дали въведените данни се запазват или се използват за обучение на модела.
Изборът на доставчик има значение тук. Някои организации ще се чувстват комфортно да използват управляван доставчик на AI за задачи с нисък риск. Други може да се нуждаят от конкретен доставчик, по-строги мерки за контрол или самостоятелно хостван модел. Гъвкавостта е полезна само когато е съчетана с управление, което HR действително може да прилага.
Кога multi-tenancy все още може да бъде правилният избор
Добре управляван multi-tenant SaaS продукт може да бъде разумен вариант, особено когато стандартизацията, бързите актуализации и по-ниската цена са приоритет. Големите доставчици инвестират сериозно в автоматизирани мерки за сигурност, специализирани екипи и непрекъснато наблюдение. За много организации тези възможности могат да надхвърлят ползите от отделна среда.
Компромисът е контрол и яснота. Споделената платформа може да предложи по-малко място за специфични за клиента конфигурации, а нейното разделяне на данни зависи в по-голяма степен от логическите механизми за контрол на доставчика. Това може да бъде напълно приемливо, ако доставчикът може да демонстрира силна архитектура, утвърдени процеси по сигурността и съхранението на данните в ЕС, което вашият бизнес изисква.
За европейските МСП решението често се свежда до чувствителността на HR данните, сложността на работната ви сила и от каква сигурност се нуждаете по отношение на обработката на данните. Компания, която работи в страните от Бенелюкс и DACH, с местни политики и малък HR екип, може да оцени по-високо един по-опростен модел на управление, отколкото най-ниската възможна цена на абонамента.
Направете сигурността приложима за HR екипа
Най-силният дизайн на платформата няма да помогне, ако ежедневните мерки за контрол са твърде трудни за управление. HR би трябвало да може да преглежда кой има достъп, бързо да премахва напусналите, да ограничава чувствителните записи и да предоставя доказателства, когато регулатор, одитор или служител задава въпроси.
Ето защо най-добрият модел за сигурност е този, който отговаря на вашата оперативна реалност. Cognitis.cloud използва single-tenant PaaS подход с отделни среди и съхранение на данните в ЕС, проектиран да даде на растящите организации по-ясна граница около техните HR данни, без да добавя сложност на корпоративно ниво.
Сигурната HR система би трябвало да оставя екипа ви с по-малко несигурни предавания, по-малко дублиращи се досиета на служители и по-ясни отговори, когато някой попита къде се съхранява информацията им. Изберете модела, който прави тези ежедневни дисциплини по-лесни за поддържане, а не само по-лесни за описване в документ за избор на доставчик.