Ein HR-System enthält mehr als nur Namen und Berufsbezeichnungen. Es kann Gehaltsdetails, Abwesenheitsaufzeichnungen, Leistungsnotizen, Dokumente zur Arbeitserlaubnis, Bankdaten und manchmal sensible Gesundheitsinformationen enthalten. Für ein wachsendes Unternehmen ist die Frage „ist Single-Tenant-Cloud sicherer“ daher keine technische Spielerei. Es ist eine Entscheidung darüber, wie zuversichtlich HR agieren, auf Mitarbeiteranfragen reagieren und seine Verantwortung für den Datenschutz erfüllen kann.
Die kurze Antwort lautet: oft, aber nicht automatisch. Eine Single-Tenant-Umgebung bietet Ihrer Organisation eine dedizierte Anwendungs- und Datenumgebung, anstatt dieselbe Instanz mit anderen Kunden zu teilen. Dies kann bestimmte Risiken reduzieren und die Kontrollmechanismen verständlicher machen. Es verhindert von sich aus jedoch nicht schwache Passwörter, übermäßige Zugriffsrechte oder schlecht verwaltete Integrationen.
Ist Single-Tenant-Cloud in der Praxis sicherer?
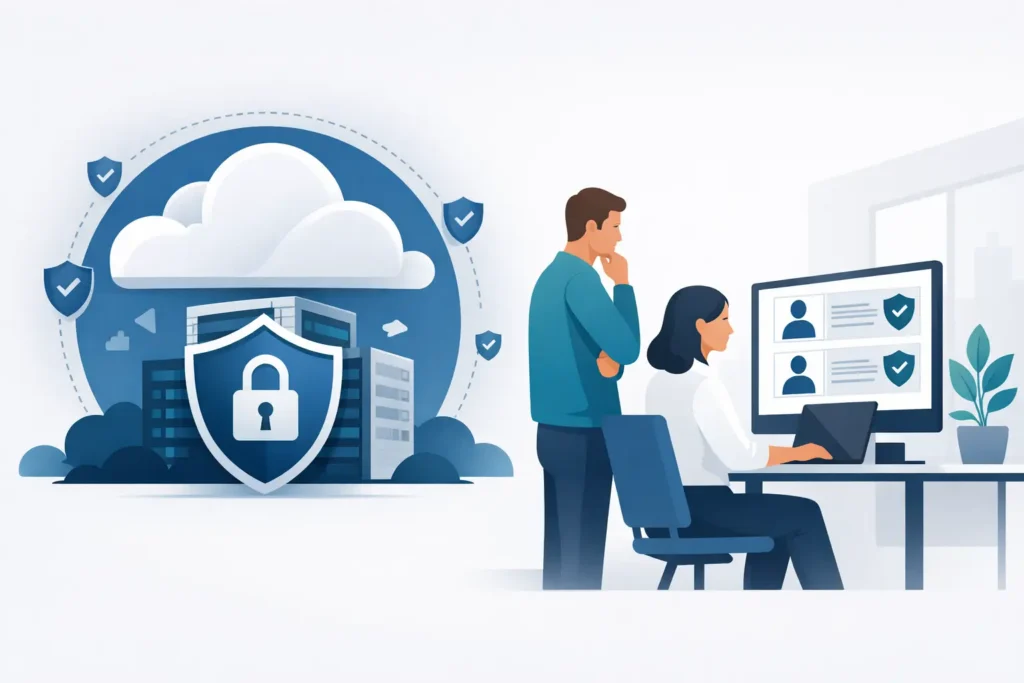
Single Tenancy ist eine starke architektonische Wahl, wenn Isolation wichtig ist. In einem Multi-Tenant-Modell nutzen viele Kunden die gleiche Anwendungsinfrastruktur, wobei logische Kontrollmechanismen die Daten jedes Kunden trennen. Gut konzipierte Multi-Tenant-Plattformen können hochsicher sein. Sie sind nicht von Natur aus unsicher.
Ein Single-Tenant-Modell verfolgt einen anderen Ansatz. Ihre Organisation hat ihre eigene dedizierte Umgebung. Ihre Daten werden nicht in derselben Anwendungsinstanz wie die Daten eines anderen Kunden gespeichert, was den Spielraum für eine kundenübergreifende Offenlegung durch ein Versagen der Isolation auf Anwendungsebene verringert. Es gibt dem Anbieter auch mehr Freiheit, Sicherheitsmaßnahmen, Wartungsfenster und Integrationen entsprechend Ihren Anforderungen zu konfigurieren.
Für HR-Teams ist diese Unterscheidung bedeutsam. Ein Problem beim Datenzugriff, das ein Urlaubsverwaltungstool betrifft, ist ärgerlich. Ein Problem, das Personalakten, Disziplinarunterlagen oder Aufzeichnungen zur Gehaltsabrechnung betrifft, kann rechtliche, operative und persönliche Konsequenzen haben. Dedizierte Isolation bietet eine klarere Sicherheitsgrenze um diese Informationen.
Dennoch ist „sicherer“ kein universelles Urteil. Sicherheit hängt vom vollständigen Design und Betrieb des Dienstes ab: Maßnahmen zur Identitätskontrolle, Verschlüsselung, Überwachung, Patch-Management, Reaktion auf Vorfälle, Backups und die Personen, die ihn verwalten. Die beste Frage ist nicht, ob ein Mandantenmodell ein Sicherheitslabel hat. Es geht darum, ob die Plattform Ihrer Organisation geeignete Kontrollmechanismen, klare Verantwortlichkeiten und Nachweise für deren ordnungsgemäße Nutzung bietet.
Wo ein dediziertes Mandantenmodell die Sicherheit erhöht
Der Hauptvorteil ist das geringere Risiko einer gemeinsam genutzten Umgebung. Ihre Organisation ist nicht darauf angewiesen, dass die Trennung von Mandanten innerhalb einer gemeinsamen Anwendungsdatenbank oder Verarbeitungsumgebung korrekt funktioniert. Dies beseitigt nicht jedes technische Risiko, aber es verkleinert eine Kategorie, die Sicherheitsteams und datenschutzbewusste Käufer oft berücksichtigen müssen.
Dedizierte Umgebungen können auch die Zugangs- und Änderungsverwaltung leichter steuerbar machen. Wenn ein Anbieter ein Problem untersuchen, eine Konfiguration testen oder eine kundenspezifische Anpassung vornehmen muss, kann die Arbeit auf Ihre Umgebung beschränkt werden. Dies ist besonders nützlich, wenn HR-Prozesse je nach Land, Tarifvertrag oder interner Richtlinie variieren.
Es gibt auch einen Compliance-Vorteil, obwohl dieser nicht überbewertet werden sollte. Eine Single-Tenant-Konfiguration kann es einfacher machen zu dokumentieren, wo Daten gehostet werden, wie sie getrennt sind und wer darauf zugreifen kann. Für europäische KMU ist Klarheit wertvoll, wenn sie Anfragen betroffener Personen gemäß DSGVO bearbeiten oder eine Due-Diligence-Prüfung von Lieferanten durchführen. Sie gibt HR-, IT- und Rechtsteams eine einfachere Darstellung, die sie erklären können.
Schließlich kann Single Tenancy engere Integrationsgrenzen unterstützen. Wenn Sie HR-Daten mit Gehaltsabrechnung, Identitätsmanagement oder einer Lernplattform verbinden, kann eine dedizierte Umgebung das Design von Netzwerkregeln, Dienstkonten und Datenflüssen vereinfachen. Der Gewinn entsteht durch bewusste Konfiguration, nicht allein durch das Mandantenmodell.
Was Single Tenancy nicht löst
Eine dedizierte Umgebung kann keine schwachen internen Zugriffspraktiken ausgleichen. Wenn jeder Manager jede Personalakte einsehen kann, ist das Problem die Berechtigungen und nicht die Infrastruktur. HR-Systeme sollten rollenbasierten Zugriff unterstützen, damit Mitarbeiter nur die Informationen sehen, die sie für ihre Arbeit benötigen.
Auch das Mandantenmodell beseitigt nicht das Risiko kompromittierter Konten. Phishing, wiederverwendete Passwörter und nicht verwalteter Administratorzugang bleiben gängige Einfallstore in Geschäftssysteme. Multi-Faktor-Authentifizierung, sinnvolle Sitzungseinstellungen und ein zügiger Offboarding-Prozess sind unerlässlich, unabhängig davon, welches Cloud-Modell Sie wählen.
Dasselbe gilt für die Konfiguration. Ein offengelegter Export, ein zu großzügig vergebener API-Schlüssel oder eine Integration, die mehr personenbezogene Daten überträgt als nötig, können in einem dedizierten Mandanten genauso leicht Risiken bergen wie auf einer gemeinsamen Plattform. Ihr Anbieter sollte helfen, die sicheren Standardeinstellungen zu definieren, aber Ihre Organisation muss dennoch fundierte Entscheidungen über Benutzer, Genehmigungen und verbundene Tools treffen.
Zudem gibt es einen Aspekt der geteilten Verantwortung. Der Anbieter ist in der Regel für den Betrieb und die Absicherung der Plattforminfrastruktur, die Installation von Patches und die Überwachung des Dienstes verantwortlich. Ihr Team bleibt weiterhin dafür verantwortlich, zu entscheiden, wer Zugriff hat, die Benutzerrollen korrekt zu verwalten, Exporte zu überprüfen und das System im Einklang mit Ihren eigenen Richtlinien zu nutzen. Eine gute Sicherheit hängt davon ab, dass beide Seiten ihren Teil dazu beitragen.
Wie Sie eine Cloud-HR-Plattform richtig bewerten
Behandeln Sie Single Tenancy nicht als ein Kästchen zum Abhaken, sondern als einen Teil einer strukturierten Bewertung. Bitten Sie einen potenziellen Anbieter, die Architektur in einfacher Sprache zu erklären. Wenn die Antwort vage ist, voller allgemeiner Zusicherungen ist oder Fragen zu den Speicherorten der Daten und zum Zugriff des Supports ausweicht, fragen Sie weiter.
Konzentrieren Sie Ihre Bewertung auf vier praktische Bereiche:
- Datenisolierung und Datenresidenz: Ist Ihre Umgebung dediziert? Wo werden Mitarbeiterdaten gespeichert, verarbeitet und gesichert? Kann der Anbieter eindeutig angeben, ob Daten innerhalb der EU verbleiben?
- Identität und Berechtigungen: Bietet die Plattform rollenbasierten Zugriff, Multi-Faktor-Authentifizierung und einen klaren Audit-Trail für sensible Aktionen? Kann der Zugriff für HR, Manager, Finanzen und Mitarbeiter angepasst werden?
- Betriebssicherheit: Wie werden Schwachstellen verwaltet, Backups getestet und Vorfälle behandelt? Wie sieht der Prozess zur Benachrichtigung von Kunden aus, wenn ein Ereignis ihre Daten betrifft?
- Lieferanten- und KI-Kontrollmechanismen: Welche Unterauftragsverarbeiter sind beteiligt? Wenn die Plattform KI beinhaltet, welche Daten werden an den Anbieter des Modells gesendet, kann diese Nutzung kontrolliert werden und sind alternative oder selbst gehostete Modelle verfügbar, wo dies erforderlich ist?
Diese Fragen führen zu besseren Gesprächen, als einfach zu fragen, ob eine Plattform „sicher“ ist. Sie verdeutlichen auch den Unterschied zwischen einem Anbieter mit dokumentierten Betriebspraktiken und einem, der sich auf allgemeine Marketingaussagen verlässt.
Die Frage der KI verdient gesonderte Aufmerksamkeit
KI-Funktionen werden in HR immer nützlicher, vom Entwurf von Stellenbeschreibungen über die Beantwortung von Richtlinienfragen bis hin zur Automatisierung repetitiver Workflows. Sie bringen auch eine neue Entscheidung über den Umgang mit Daten mit sich. Eine Single-Tenant-HR-Plattform kann das führende System isolieren, aber die Sicherheit eines KI-Workflows hängt davon ab, welche Informationen an das Modell weitergegeben werden und unter welchen vertraglichen und technischen Schutzmaßnahmen.
So birgt beispielsweise die Erstellung einer neutralen Stellenanzeige auf der Grundlage eines Rollenprofils ein anderes Risiko als die Übermittlung einer Fallakte aus dem Bereich Mitarbeiterbeziehungen an ein externes Modell. HR-Teams sollten entscheiden können, welche KI-Anwendungsfälle zugelassen werden, personenbezogene Daten in Prompts minimieren und wissen, ob die Eingaben gespeichert oder zum Trainieren des Modells verwendet werden.
Die Wahl des Anbieters ist hier wichtig. Für einige Organisationen wird es unproblematisch sein, einen verwalteten KI-Anbieter für Aufgaben mit geringem Risiko zu nutzen. Andere benötigen möglicherweise einen bestimmten Anbieter, strengere Kontrollmechanismen oder ein selbst gehostetes Modell. Flexibilität ist nur dann nützlich, wenn sie mit einer Governance kombiniert wird, die HR tatsächlich umsetzen kann.
Wann Multi-Tenancy dennoch die richtige Wahl sein kann
Ein gut geführtes Multi-Tenant-SaaS-Produkt kann eine sinnvolle Option sein, insbesondere wenn Standardisierung, schnelle Updates und geringere Kosten Priorität haben. Große Anbieter investieren stark in automatisierte Sicherheitsmaßnahmen, Spezialteams und kontinuierliche Überwachung. Für viele Organisationen können diese Fähigkeiten die Vorteile einer dedizierten Umgebung überwiegen.
Der Kompromiss besteht in den Bereichen Kontrolle und Klarheit. Eine gemeinsam genutzte Plattform bietet möglicherweise weniger Spielraum für kundenspezifische Konfigurationen, und ihre Datentrennung stützt sich stärker auf die logischen Kontrollmechanismen des Anbieters. Dies kann durchaus akzeptabel sein, wenn der Anbieter eine solide Architektur, ausgereifte Sicherheitsprozesse und die von Ihrem Unternehmen geforderte Datenresidenz nachweisen kann.
Für europäische KMU hängt die Entscheidung oft von der Sensibilität der HR-Daten, der Komplexität Ihrer Belegschaft und dem Grad der Sicherheit ab, den Sie im Umgang mit Daten benötigen. Ein Unternehmen, das in den Benelux-Ländern und im DACH-Raum tätig ist, mit lokalen Richtlinien und einem kleinen HR-Team, schätzt möglicherweise ein einfacheres Governance-Modell höher als die geringstmöglichen Abonnementkosten.
Machen Sie Sicherheit für das HR-Team praktikabel
Die stärkste Plattformgestaltung nützt nichts, wenn die täglichen Kontrollmechanismen zu schwer zu handhaben sind. HR sollte in der Lage sein, zu überprüfen, wer Zugriff hat, ausgeschiedene Mitarbeiter schnell zu entfernen, sensible Aufzeichnungen einzuschränken und Nachweise vorzulegen, wenn eine Aufsichtsbehörde, ein Auditor oder ein Mitarbeiter Fragen stellt.
Deshalb ist das beste Sicherheitsmodell eines, das zu Ihrer betrieblichen Realität passt. Cognitis.cloud nutzt einen Single-Tenant-PaaS-Ansatz mit dedizierten Umgebungen und EU-Datenresidenz, der darauf ausgelegt ist, wachsenden Organisationen eine klarere Grenze um ihre HR-Daten zu geben, ohne Komplexität auf Enterprise-Niveau hinzuzufügen.
Ein sicheres HR-System sollte Ihrem Team weniger unsichere Übergaben, weniger doppelte Personalakten und klarere Antworten auf die Frage, wo ihre Informationen gespeichert sind, hinterlassen. Wählen Sie das Modell, mit dem sich diese alltäglichen Routinen leichter aufrechterhalten lassen und nicht nur leichter in einem Beschaffungsdokument beschreiben.