Een nieuw HRIS kan uren aan spreadsheetwerk wegnemen, maar het wordt ook de plek waar enkele van uw meest gevoelige werknemersgegevens zich bevinden. Deze AVG-conforme HRIS-gids is voor HR-leiders die een praktische manier nodig hebben om systemen te beoordelen zonder softwareselectie te veranderen in een juridisch onderzoeksproject.
Voor een groeiend bedrijf is de echte vraag niet of een leverancier zegt dat hij ‘AVG-conform’ is. Bijna elke leverancier zal dat zeggen. De vraag is of het product, de contracten, het hostingmodel en de dagelijkse processen van de leverancier uw organisatie de controle geven die nodig is om werknemersgegevens verantwoord te verwerken.
Wat AVG-compliance betekent voor een HRIS
Een HRIS verwerkt veel meer dan alleen namen, functietitels en vakantiesaldi. Het kan adressen, bankgegevens, documenten die het recht om te werken aantonen, prestatiegegevens, redenen voor afwezigheid, disciplinaire aantekeningen, salarisinformatie en wervingsgegevens bevatten. Een deel hiervan kan bijzondere categorieën van persoonsgegevens betreffen, zoals gezondheidsinformatie of lidmaatschap van een vakbond, waarvoor extra zorgvuldigheid vereist is.
De AVG keurt softwareproducten niet goed en certificeert ze niet, alleen omdat ze ‘conform’ worden genoemd. Compliance hangt af van hoe uw organisatie het systeem gebruikt en hoe de leverancier dat gebruik ondersteunt. Uw bedrijf blijft verantwoordelijk voor het bepalen waarom en hoe werknemersgegevens worden verwerkt. In de meeste gevallen treedt de HRIS-leverancier op als verwerker die volgens uw instructies handelt.
Dat onderscheid is belangrijk. Een capabel platform kan beveiligingsmaatregelen, toegangsrechten, bewaarinstellingen en auditlogs bieden. Het kan niet uw wettelijke grondslag bepalen, uw bewaarbeleid vaststellen of voorkomen dat een HR-beheerder een rapport met de verkeerde persoon deelt.
Voor mkb-bedrijven is het doel proportionele controle. U heeft een systeem nodig dat goede praktijken gemakkelijker maakt dan slechte praktijken, zonder een administratieve last te creëren die uw HR-team realistisch gezien niet kan volhouden.
Begin met uw datakaart, niet met de functielijst
Het is verleidelijk om eerst wervingsmodules, verlofworkflows en AI-functies te vergelijken. Begin in plaats daarvan met de gegevens die in het platform terechtkomen, wie er toegang toe nodig heeft en waar de informatie daarna naartoe gaat.
Breng de medewerkerreis in kaart, van kandidaat tot vertrekker. Houd rekening met cv's en notities van sollicitatiegesprekken tijdens werving, identiteits- en contractdocumenten tijdens de onboarding, werktijd- en verlofgegevens tijdens het dienstverband, en vervolgens de gegevens die bewaard moeten worden nadat iemand vertrekt. Neem integraties mee met salarisadministratie, identiteitsproviders, onkostentools en leerplatforms. Een goed ontworpen HRIS kan deze workflows consolideren, maar elke integratie creëert weer een gegevensstroom om te beoordelen.
Deze oefening legt vaak onnodige gegevensverzameling bloot. Als een leidinggevende bijvoorbeeld alleen een verlofaanvraag hoeft goed te keuren, heeft die geen inzage nodig in medisch bewijs dat aan een afwezigheid is gekoppeld. Als de financiële afdeling een totaalbedrag van de onkosten nodig heeft, hoeft die misschien geen onbeperkte toegang te hebben tot een volledig werknemersprofiel.
Dataminimalisatie betekent niet dat HR met onvolledige gegevens moet werken. Het houdt in dat alleen wordt verzameld en inzichtelijk gemaakt wat echt noodzakelijk is voor een bepaald doel. Dit verbetert de privacy en maakt rechten gemakkelijker te beheren.
Wees duidelijk over de wettelijke grondslag
Personeelsgegevens worden zelden verwerkt op basis van toestemming. Op toestemming kan moeilijk worden vertrouwd wanneer er sprake is van een machtsonevenwicht tussen werkgever en werknemer. Vaker is verwerking noodzakelijk voor de uitvoering van een arbeidsovereenkomst, om aan een wettelijke verplichting te voldoen of om een gerechtvaardigd belang na te streven.
Uw HRIS moet helpen bij het documenteren van processen, maar het vervangt niet uw privacyverklaringen, verwerkingsregisters of interne beleidsregels. Waar bijzondere categorieën van persoonsgegevens bij betrokken zijn, bevestigt u welke aanvullende voorwaarde van toepassing is en betrekt u waar nodig uw verantwoordelijke voor gegevensbescherming of juridisch adviseur.
Beoordeel het operationele model van de leverancier
Een AVG-conform HRIS gaat net zoveel over het operationele model van de leverancier als over de interface. Stel precieze vragen en verwacht precieze antwoorden. Vage garanties zoals ‘enterprise-grade beveiliging’ zijn niet voldoende wanneer het systeem de gegevens van uw personeelsbestand zal bevatten.
Ten eerste, bepaal waar gegevens worden gehost en verwerkt. EU-dataresidentie kan het risicobeheer voor Europese werkgevers vereenvoudigen, met name waar teams duidelijkere controle willen over internationale gegevensoverdrachten. Het neemt niet elke complianceverplichting weg, maar het vermindert de complexiteit van het inzicht in waar persoonsgegevens naartoe gaan.
Beoordeel vervolgens de verwerkersovereenkomst (DPA). Hierin moeten het onderwerp en de duur van de verwerking, de categorieën van betrokkenen en persoonsgegevens, verwerkingsinstructies, vertrouwelijkheidsverplichtingen, beveiligingsmaatregelen, regels inzake subverwerkers, ondersteuning van de rechten van betrokkenen en de regelingen aan het einde van de overeenkomst worden vastgelegd.
U moet ook vragen hoe de leverancier subverwerkers beheert. Een leverancier kan gebruikmaken van gespecialiseerde diensten voor hosting, e-mailbezorging, support of AI. Wat ertoe doet, is transparantie, een actuele lijst van subverwerkers en een proces om klanten op de hoogte te stellen van wezenlijke wijzigingen waar dat vereist is.
Voor organisaties die actief zijn in de Benelux, DACH en andere Europese markten kunnen lokale arbeidsrechtelijke eisen extra complexiteit toevoegen. De AVG is geen vervanging voor landspecifieke regels over personeelsdossiers, werktijd of bewaartermijnen. Kies een leverancier die het verschil begrijpt en kan uitleggen wat platformfunctionaliteit is en wat juridisch advies is.
Plaats toegangsbeheer centraal in uw AVG-conforme HRIS-gids
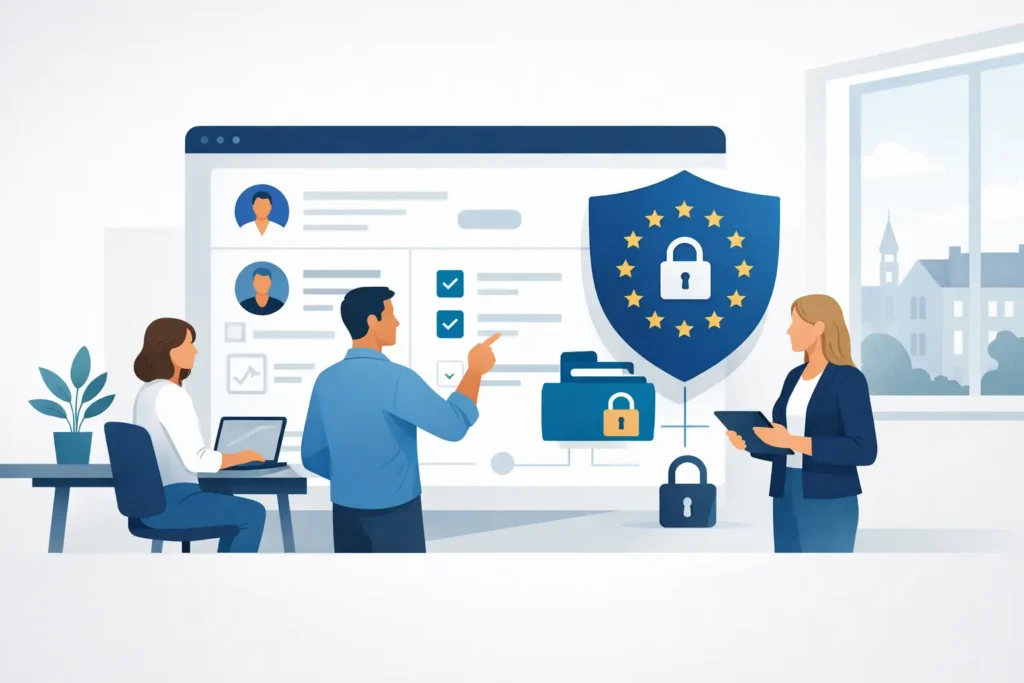
De meeste incidenten met HR-gegevens worden niet veroorzaakt door een dramatisch extern datalek. Ze komen voort uit te ruime toegang, verkeerd verzonden exporten, gedeelde accounts of een medewerker die rechten behoudt na een functiewisseling. Uw HRIS zou toegangsbeheer een routinematige managementtaak moeten maken, geen technisch project.
Zoek naar rolgebaseerde rechten die de werkelijke verantwoordelijkheden weerspiegelen. HR-beheerders hebben mogelijk brede toegang nodig, terwijl lijnmanagers alleen informatie over hun eigen teams zouden moeten zien. De financiële afdeling heeft mogelijk goedgekeurde onkostengegevens nodig, maar geen prestatienotities. Werknemers moeten de informatie kunnen bekijken en bijwerken die voor hen relevant is, zonder toegang te krijgen tot de gegevens van collega's.
Auditlogs zijn even nuttig. Ze helpen praktische vragen te beantwoorden: wie heeft een bankrekeningnummer gewijzigd, wie heeft een rapport geëxporteerd en wanneer is een record verwijderd? Logboeken voorkomen niet elke fout, maar ze creëren verantwoording en maken onderzoeken minder afhankelijk van het geheugen.
Beoordeel de toegang op vastgestelde momenten: wanneer iemand in dienst komt, van rol verandert, van afdeling wisselt of vertrekt. De beste HRIS-workflows koppelen deze gebeurtenissen aan goedkeuringen en wijzigingen in toegangsrechten. Dat vermindert het risico dat voormalige managers zicht houden op oude teams of dat vertrekkende werknemers langer dan nodig accounts behouden.
Bewaren en verwijderen hebben een werkbaar beleid nodig
Het permanent bewaren van alles is geen veilige standaard. De AVG vereist dat persoonsgegevens niet langer worden bewaard dan nodig is, terwijl arbeidsrecht, belastingregels en mogelijke geschillen kunnen vereisen dat gegevens voor specifieke perioden worden bewaard.
Stel bewaartermijnen in per type gegevens, niet op basis van één algemene regel. Gegevens van afgewezen kandidaten kunnen een kortere bewaartermijn hebben dan salarisgegevens. Documenten die verband houden met een arbeidsrechtelijke claim moeten mogelijk langer worden bewaard dan de normale verwijderingsregels voorschrijven. Het juiste beleid is afhankelijk van uw rechtsgebieden en wettelijke verplichtingen.
Uw HRIS moet gestructureerde processen voor bewaren, verwijderen en exporteren ondersteunen. Controleer wat er gebeurt wanneer een werknemer vertrekt, wanneer een kandidaat zich terugtrekt en wanneer uw contract met de leverancier eindigt. Kunt u gegevens in een bruikbaar formaat ophalen? Wordt de verwijdering geverifieerd? Zijn back-ups onderworpen aan een gedefinieerde verwijderingscyclus? Deze operationele details zijn belangrijker dan een algemene belofte dat gegevens kunnen worden verwijderd.
Behandel AI-functies als een aparte beoordeling
AI kan HR-teams helpen bij het opstellen van functieomschrijvingen, het beantwoorden van beleidsvragen en het automatiseren van routinematige workflows. Het kan ook nieuwe vragen oproepen over transparantie, gegevensgebruik en geautomatiseerde besluitvorming.
Voordat u AI inschakelt, moet u vaststellen welke gegevens naar het model worden gestuurd, waar deze worden verwerkt en of ze worden gebruikt om de modellen van de leverancier te trainen. Overweeg of prompts gezondheidsgegevens van werknemers, zorgen over prestaties of vertrouwelijke bedrijfsinformatie kunnen bevatten. Een nuttige regel is om geen gevoelige werknemersgegevens in AI-tools te plaatsen, tenzij het gebruiksscenario, de controles en de contractuele voorwaarden zijn beoordeeld.
Menselijk toezicht is essentieel waar AI input levert voor beslissingen met wezenlijke gevolgen voor mensen, met name bij werving, prestatie- of disciplinaire processen. Gebruik AI om het oordeel te ondersteunen, niet om het oordeel te verbergen achter een score of aanbeveling.
C2’s single-tenant PaaS-model, EU-dataresidentie en provider-flexibele AI-aanpak zijn hier relevant omdat ze groeiende teams duidelijkere opties bieden op het gebied van isolatie, locatie en modelkeuze. Toch moeten die keuzes gepaard gaan met interne regels voor acceptabel AI-gebruik.
Vragen die u moet stellen voordat u ondertekent
Een korte leveranciersbeoordeling kan later een lange hersteloperatie voorkomen. Vraag hoe tenantgegevens worden gescheiden, of encryptie van toepassing is tijdens overdracht en in rust, hoe bevoorrechte toegang wordt beheerd en hoe beveiligingsincidenten worden afgehandeld. Bevestig het proces van de leverancier voor het melden van datalekken, de ondersteuning van inzageverzoeken van betrokkenen en de aanpak van audits door klanten of beveiligingsvragenlijsten.
Test de antwoorden ook tegen het product. Als een leverancier zegt dat managers alleen hun eigen teams zien, vraag dan om een demonstratie van het rechtenmodel. Als de leverancier geautomatiseerde bewaartermijnen claimt, vraag dan hoe uitzonderingen worden afgehandeld. Als hij EU-hosting aanbiedt, vraag dan of ondersteuning, back-ups en AI-verwerking dezelfde locatieafspraken volgen.
Er zijn afwegingen. Een zeer configureerbaar systeem kan voldoen aan ongebruikelijke vereisten, maar kan meer administratie vergen. Een eenvoudiger platform kan fouten in training en rechten verminderen, maar biedt minder op maat gemaakte workflows. Voor de meeste teams van 10 tot 500 werknemers is de beste keuze meestal het systeem dat consistente, herhaalbare controles ondersteunt zonder dat er een gespecialiseerde beheerder nodig is.
Een goed HRIS zou uw team voldoende structuur moeten bieden om de informatie van mensen te beschermen, terwijl HR de vrijheid behoudt om HR-werk te doen. Vraag de leverancier voordat u koopt om te laten zien hoe uw daadwerkelijke werknemerslevenscyclus in het systeem zou werken, inclusief de ongemakkelijke gevallen. Dat is het punt waarop privacybeloften praktische controle worden.